Kurangi alert fatigue, akomodasi investigasi yang lebih cepat, dan orkestrasikan respons yang konsisten dengan SOC Automation cerdas yang dirancang untuk lingkungan cloud, jaringan, dan endpoint modern.
Otomatisasikan SOC Anda Lihat cara kerjanya Dirancang untuk berintegrasi dengan Security Information and Event Management (SIEM), EDR, cloud security, dan ticketing workflows.
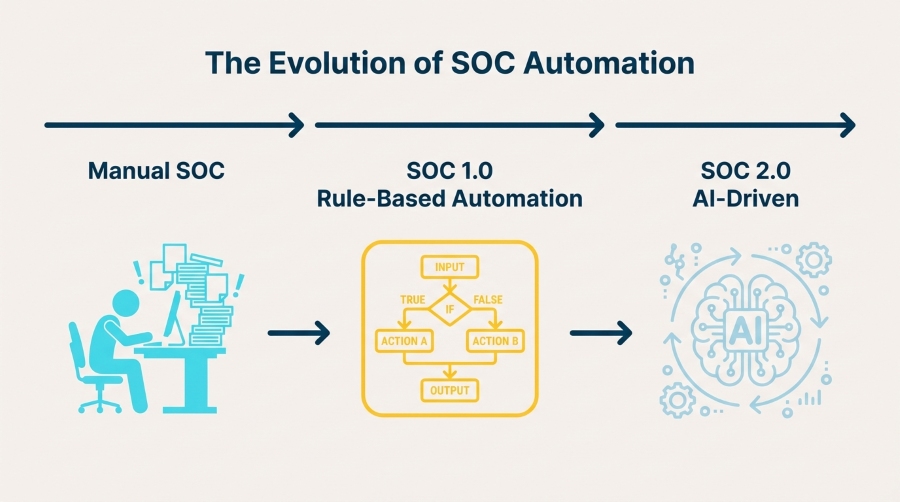
tugas triage repetitif berhasil diotomatisasi
eksekusi playbook yang siap merespons kapan saja
handoff investigasi yang lebih cepat
langkah eskalasi yang terlewat
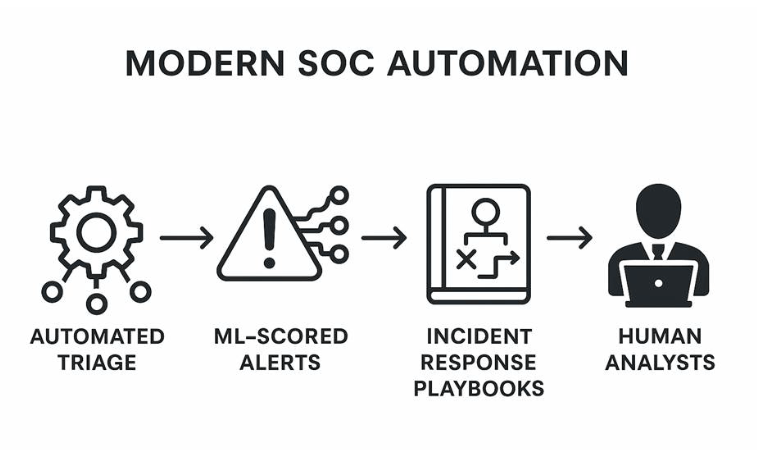
Satukan proses detection, enrichment, prioritisasi, dan respons ke dalam workflows yang dapat diulang, membantu analis fokus pada pengambilan keputusan alih-alih tugas manual.
Secara otomatis memperkaya alerts dengan konteks asset, data identitas (identity data), threat intelligence, dan sinyal dampak bisnis.
Standardisasi investigasi dengan langkah respons yang disetujui, aturan eskalasi, dan dokumentasi yang siap diaudit (audit-ready).
Picu tindakan isolasi (containment) yang aman untuk pengguna, hosts, domain, atau workloads yang mencurigakan setelah mendapatkan persetujuan analis.
Hubungkan otomatisasi di seluruh sistem SIEM, SOAR, EDR, firewalls, IAM, cloud platforms, dan service desk.
Lacak mean time to detect (MTTD), mean time to respond (MTTR), tren false positive, serta cakupan otomatisasi.
Simpan catatan respons dan bukti kendali (control evidence) untuk mendukung frameworks seperti SOC 2.
.
Secara proaktif memunculkan ancaman tersembunyi (hidden adversaries) dengan terus mencocokkan telemetri lingkungan terhadap indicators of compromise (IoCs) global terbaru dan anomali perilaku (behavioral anomalies).
Masukkan hasil resolusi kembali ke dalam detection engines untuk menyempurnakan batasan tingkat toleransi alert (alert thresholds), mengurangi false positives dan noise secara permanen.
Kami merancang SOC Automation di sekeliling tim, tools, prioritas risiko, dan kematangan respons Anda—kemudian menyesuaikannya (tune) secara berkelanjutan agar workflows tetap berguna seiring berkembangnya ancaman.
Identifikasi high-volume alerts, serah terima manual (manual handoffs), hambatan eskalasi (escalation bottlenecks), dan prioritas respons berbasis risiko.
Buat playbooks yang dilengkapi dengan persetujuan (approvals), jalur pemulihan (rollback paths), dan titik keputusan yang jelas sebelum menjalankan tindakan otomatis penuh.
Hubungkan sinyal dari detection tools dan arahkan tindakan ke dalam Incident Case Management untuk respons yang dapat dilacak.
Sesuaikan (tune) playbooks, kurangi false positives, dan perluas cakupan otomatisasi dengan metrik operasional.
SOC Automation paling efektif ketika mendukung strategi deteksi, pencegahan, dan respons yang lebih luas. Physics Cyber membantu tim berkembang dari alerts yang terisolasi menuju operasi keamanan yang terukur.
Kami dapat menyelaraskan SOC workflows dengan Intrusion Detection and Prevention, Network Security Automation, serta respons terarget untuk ancaman berisiko tinggi seperti ransomware.
“Tujuannya bukan untuk mengotomatiskan setiap keputusan. Tujuannya adalah mengotomatiskan pekerjaan yang berulang agar para analis dapat mengambil keputusan yang lebih baik dengan lebih cepat.”
Physics Cyber SOC Automation Team
Tidak. Otomatisasi ini menghilangkan tugas-tugas berulang seperti enrichment, routing, dan dokumentasi, sehingga analis dapat meluangkan lebih banyak waktu untuk validasi, threat hunting, dan respons strategis.
Ya. Kami merancang integrasi di sekeliling SIEM, EDR, platform cloud, identity tools, kendali jaringan, dan workflows service desk yang Anda gunakan saat ini.
Kami memulai dengan persetujuan yang melibatkan manusia (human-in-the-loop approvals), ambang batas tingkat keparahan (severity thresholds), langkah rollback yang jelas, dan otomatisasi bertahap sebelum mengaktifkan isolasi (containment) langsung.
Lacak time to triage, waktu respons (response time), akurasi eskalasi, tingkat false positive, beban kerja analis, kualitas bukti kendali (control evidence), dan tingkat adopsi playbook.
Beri tahu kami tentang SOC tools, volume alert, dan target respons Anda saat ini. Kami akan membantu mengidentifikasi peluang otomatisasi bernilai tinggi dan langkah praktis selanjutnya.
Mulai dengan SOC Automation berdampak tinggi yang mengurangi noise, meningkatkan response confidence, dan berkembang seiring dengan matangnya security operations Anda.
With a focus on cyber security and reliable server solutions, we deliver trusted services that keep your systems running smoothly and your data protected.