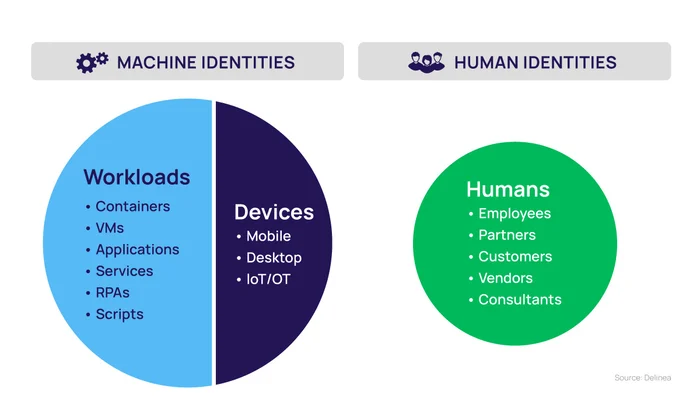
Inventarisasi identitas mesin, sumber kredensial, akses, owner, risiko, dan dependensi bisnis.
Memprioritaskan secret bocor, izin berlebih, token lama, dan akun tidak aktif berdasarkan dampak.
Menerapkan rotasi, approval, expiry, policy-as-code, dan integrasi alert ke proses operasi keamanan.
Memantau perilaku akses, merespons anomali, dan menutup loop perbaikan dengan tim aplikasi.
Kami membantu menyatukan kebutuhan security, DevOps, cloud, dan compliance agar setiap Machine Identity memiliki owner, tujuan, batas akses, masa berlaku, serta monitoring yang jelas.
Pendekatan ini juga melengkapi strategi Human Identities Security dan Agentic Identities untuk menghadapi ekosistem identitas yang semakin kompleks.
“Kredensial mesin yang tidak terlihat adalah risiko besar. Dengan discovery, governance, dan monitoring yang tepat, organisasi dapat mengurangi jalur serangan tanpa memperlambat inovasi.”
Jawaban singkat untuk membantu tim Anda memulai program keamanan identitas non-manusia.
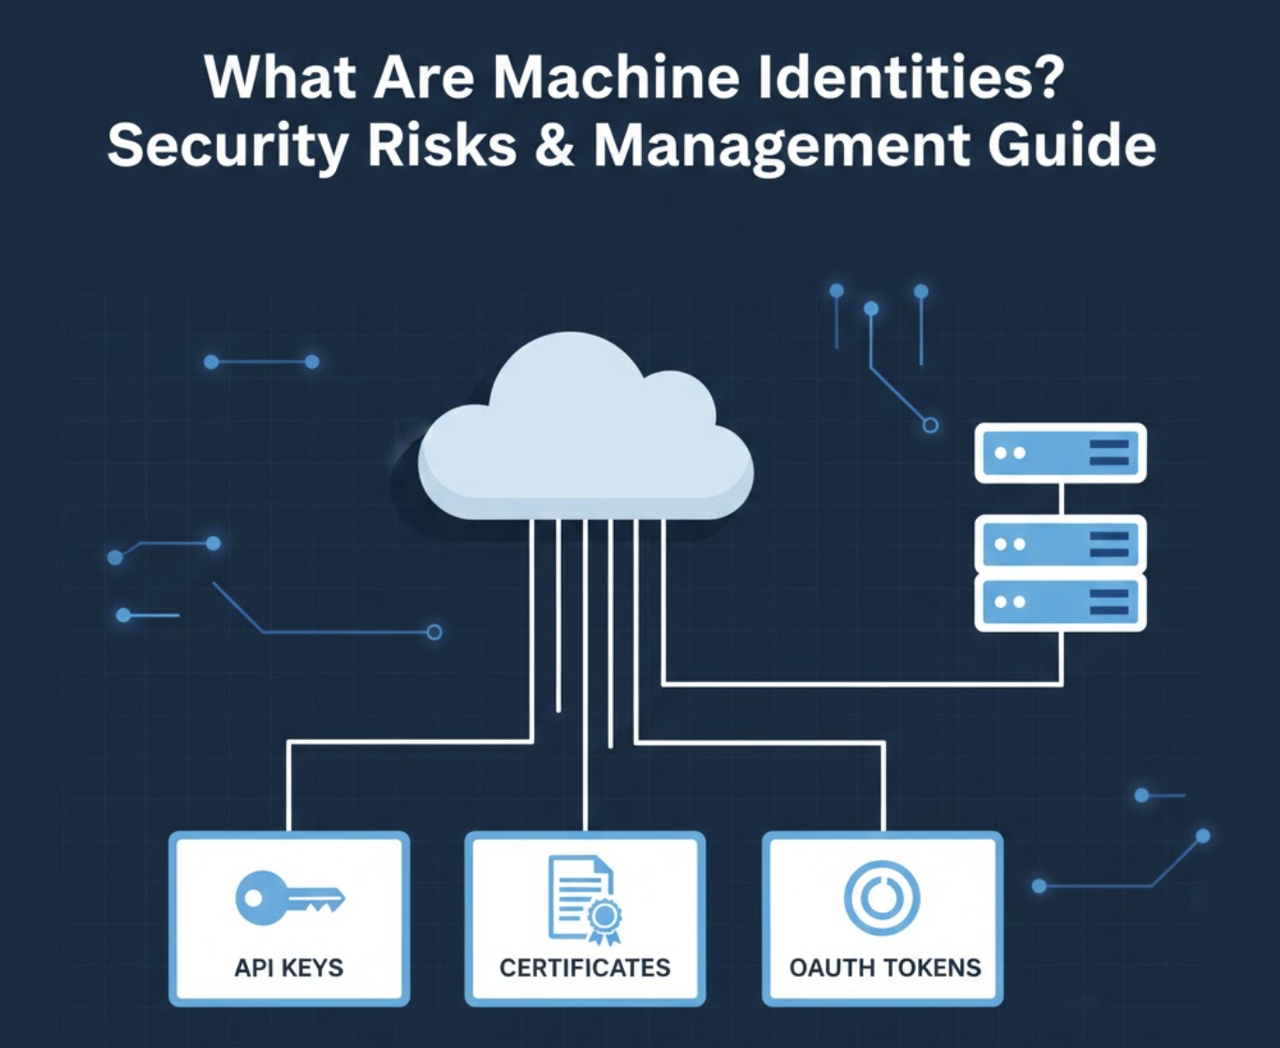
Machine Identity adalah identitas digital yang digunakan oleh aplikasi, server, container, API, bot, pipeline, atau workload untuk berkomunikasi dan mengakses sistem lain.
Karena sering memiliki privilege luas, digunakan otomatis, jarang diaudit, dan kredensialnya dapat tersimpan di repository, file konfigurasi, image container, atau sistem pihak ketiga.
Ya. Layanan ini dapat disesuaikan untuk lingkungan cloud, hybrid, SaaS, Kubernetes, DevOps pipeline, dan sistem on-premise yang memakai service account atau credential otomatis.
Output dapat mencakup inventaris identitas mesin, risk register, rekomendasi least privilege, policy lifecycle, quick wins, integrasi monitoring, dan roadmap perbaikan.
Ceritakan lingkungan cloud, aplikasi, dan DevOps Anda. Tim Physics Cyber akan membantu memetakan risiko prioritas dan langkah implementasi yang realistis.
Bangun visibilitas, governance, dan respons yang konsisten untuk API, service account, token, sertifikat, dan workload.
 Additional picture to explain the topic

